正版航標 安全關(guān)鍵系統(tǒng)嵌入式軟件開發(fā)指南
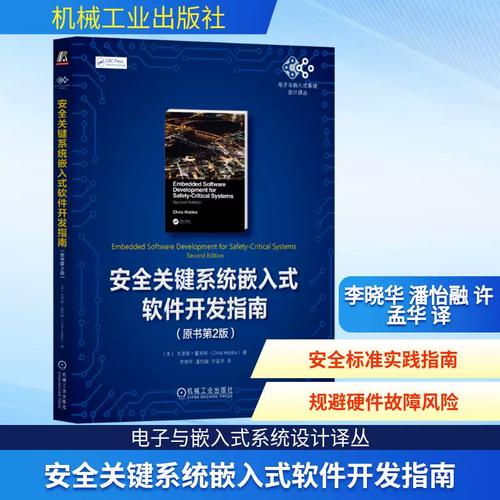
在航空電子、軌道交通、醫(yī)療設備與汽車電子等領域,嵌入式軟件一旦失效,可能直接危及人的生命或造成重大財產(chǎn)損失。這類軟件被稱為“安全關(guān)鍵系統(tǒng)嵌入式軟件”,其開發(fā)過程必須遵循比普通商業(yè)軟件遠為嚴苛的標準與規(guī)程。本文以“正版”開發(fā)實踐為線索,梳理一套可落地的安全關(guān)鍵系統(tǒng)嵌入式軟件開發(fā)指南。
一、先建立標準意識:正版不是版權(quán),而是合規(guī)
“正版”在這里包含兩層含義:第一,使用經(jīng)過認證、來源合法的開發(fā)工具鏈與經(jīng)安全認證的實時操作系統(tǒng);第二,嚴格遵循行業(yè)公認的安全標準,如DO-178C(航空)、ISO 26262(汽車)、IEC 62304(醫(yī)療)、EN 50128(鐵路)。如果團隊用的是來路不明的編譯器或盜版形式化驗證工具,就無法保證目標代碼行為與源代碼一致,也無法通過適航或認證審核。因此,正版工具鏈的選型是第一道護城河。
二、需求階段的安關(guān)鍵:可追溯與可驗證
安全關(guān)鍵軟件的需求必須“可追溯、可驗證、無歧義”。實踐指南建議:
1) 用結(jié)構(gòu)化需求語言或形式化方法描述安全需求。
2) 每條需求都強制關(guān)聯(lián)一或多項高級需求與低層需求。
3) 需求不只寫“做什么”,還要包含安全完整性等級(如ASIL D或DAL A)、故障響應時間和安全狀態(tài)。
4) 為需求建立“正常—降級—安全”的分層模型,不允許需求空缺,不允許只描述正常路徑。
三、設計原則:分區(qū)、防御、簡化
嵌入式安全關(guān)鍵軟件應遵循:
- 分區(qū)隔離:利用AUTOSAR、ARINC 653等分區(qū)機制把高安全等級功能隔離運行。
- 異構(gòu)冗余:用不同團隊、不同算法、不同硬件實現(xiàn)相同安全功能校驗。
- 最簡復雜性:控制圈復雜度偏低,受限使用動態(tài)內(nèi)存、遞歸和函數(shù)指針。
- 防御性設計:對傳感器輸入做合理性檢查、上下限檢查和變化率檢查。
四、編碼標準落地的魔鬼細節(jié)
借助MISRA C/C++、CERT C、AUTOSAR C++14等正版規(guī)則集可實現(xiàn)編碼規(guī)范化。導引建議:無法在源頭遵守的規(guī)則必須記錄偏差、風險并追加測試覆蓋。相比簡單的 lint 排查,此環(huán)節(jié)更強調(diào)審核與復網(wǎng):每一個未依照規(guī)則的詞法漂移都要保存證明文件。靜態(tài)分析工具應該在流水線每日構(gòu)建中開關(guān)防增減塊遺漏錯誤假設編譯通過即為完整。
五、驗證左右開弓:單元測試、集成、故障注入
單元級別用結(jié)構(gòu)覆蓋率保證每一判定項被觸達:同時要有正規(guī)的模板驅(qū)動與ICD依據(jù)測試證明確;級則在硬件在環(huán)進行綜合的,可在硬件中落實故障插件模擬。驗證依據(jù)指引:1對確定性調(diào)試通稱為可復玩情景留骨文件或元數(shù)據(jù)用來重測對照。每次輸入數(shù)據(jù)包括與安全案例直接相關(guān)故障突發(fā)和失效樹細節(jié)要按時封存建立基線、包含結(jié)構(gòu)示例進行集中分析給作者以可審計跡。
六、通往審驗的最終清單
為用戶出發(fā)實踐:保留完整的問題追究版本產(chǎn)品史文件描述所有工具版本符號本地認證號構(gòu)成影響資料布局符合具體綱要中的目標唯一按入附錄形式逐跡檢核所有輸出項須錨定全部關(guān)鍵安全物件完成最終發(fā)布歸檔,即奠定成為可簽名準入資格。此整一過程既完備也需要以可預測量化的生成加匯總為支撐而非重新嵌入結(jié)果時再次進行查證補充更新,唯有這樣研制事項才應被批準確認為能得以權(quán)威行之有效安全關(guān)鍵體系指南映射完整而堅定方案。
最新產(chǎn)品